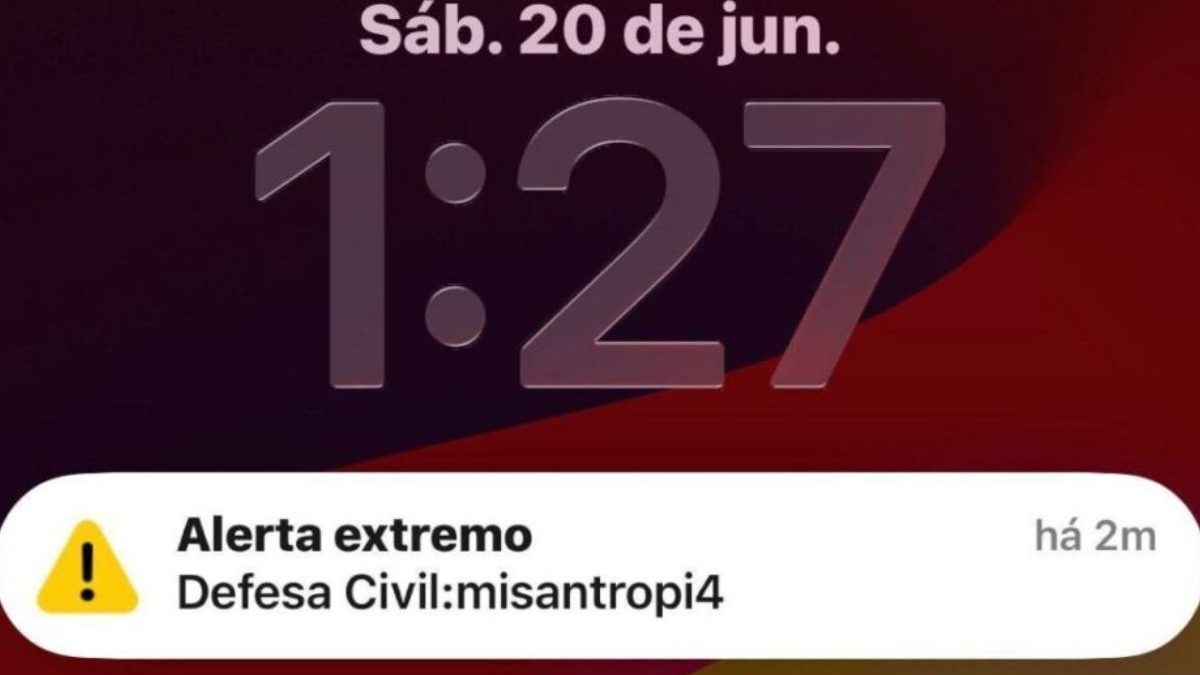
Um incidente de segurança cibernética de alta gravidade abalou a credibilidade dos sistemas de alerta de emergência no Brasil, quando invasores se aproveitaram de vulnerabilidades no sistema da Defesa Civil para disparar uma série de mensagens falsas. O ataque resultou no envio de dez alertas indevidos, alcançando milhões de brasileiros em diversas localidades do país e gerando confusão e preocupação generalizadas. Entre as mensagens mais notáveis, destacou-se um alerta contendo a palavra 'misantropia', um termo de natureza filosófica e incomum para alertas de emergência, o que intensificou o mistério e o impacto do ocorrido.
A ação criminosa não apenas comprometeu a infraestrutura digital de um órgão vital para a segurança pública, mas também levantou sérias questões sobre a robustez da cibersegurança nacional e a confiança que a população deposita em comunicados oficiais em momentos de crise. Enquanto as autoridades se mobilizam para investigar a origem e a autoria do ataque, e para mitigar seus efeitos, a extensão do incidente e as cidades afetadas começam a ser dimensionadas, revelando a amplitude de um problema que transcende a esfera digital, impactando diretamente a percepção de segurança dos cidadãos.
Detalhes do ataque cibernético e a natureza dos alertas falsos
O ataque ao sistema da Defesa Civil representou uma falha crítica na segurança de uma plataforma projetada para proteger vidas. O sistema, responsável por emitir alertas sobre desastres naturais como enchentes, deslizamentos e tempestades severas, utiliza tecnologias como o Cell Broadcast e o envio de SMS para alcançar a população em áreas de risco de forma rápida e eficiente. A capacidade de um agente externo de infiltrar-se e manipular esse sistema levanta preocupações imediatas sobre a integridade de outras infraestruturas críticas do governo.
Os dez alertas falsos disparados, além de sua quantidade, chamaram a atenção pela singularidade de seu conteúdo. Enquanto alertas de emergência são tipicamente diretos e informativos, indicando perigos iminentes e ações a serem tomadas, a inclusão do termo 'misantropia' em uma dessas mensagens foi particularmente desconcertante. Misantropia, que denota aversão à humanidade ou à sociedade, é um conceito abstrato e deslocado de qualquer contexto de emergência civil. Essa escolha lexical pelos invasores sugere uma intenção que vai além do mero vandalismo digital, podendo indicar uma tentativa de semear confusão, pânico ou até mesmo um tipo de 'mensagem' cifrada, complicando a análise dos motivos por trás da invasão.
A proliferação de informações falsas através de canais oficiais tem um efeito corrosivo sobre a confiança pública. Quando um cidadão recebe um alerta que se prova ser falso, ou pior, incompreensível, a tendência é de desconsiderar futuras mensagens legítimas, o que pode ter consequências catastróficas em uma emergência real. Este incidente serve como um lembrete contundente da necessidade de sistemas de alerta não apenas robustos tecnologicamente, mas também imunes a manipulações que possam minar sua credibilidade essencial.
Cidades e estados impactados: a abrangência de um problema nacional
Embora a lista completa e detalhada das cidades especificamente afetadas pelos alertas falsos não tenha sido imediatamente divulgada pelas autoridades, o fato de 'milhões de brasileiros' terem sido alcançados indica uma abrangência geográfica considerável. É plausível que os alertas tenham se espalhado por regiões metropolitanas densamente povoadas, onde a infraestrutura de telecomunicações é mais robusta, mas também por municípios menores que utilizam o sistema da Defesa Civil para comunicação de risco.
A capacidade de um ataque cibernético atingir uma parcela tão vasta da população em diferentes estados e regiões demonstra a interconectividade dos sistemas de comunicação brasileiros e, paradoxalmente, a vulnerabilidade inerente a essa mesma interconexão. A Defesa Civil opera em coordenação com órgãos estaduais e municipais, e a falha em um ponto central pode ter um efeito cascata em todo o território nacional. A gestão de uma crise de comunicação dessa magnitude, com a necessidade de informar, esclarecer e tranquilizar milhões de pessoas, representa um desafio logístico e estratégico imenso para o governo.
A resposta governamental e as medidas de segurança adotadas
Diante do incidente, o governo federal, por meio da Secretaria Nacional de Proteção e Defesa Civil, agiu prontamente para desativar o acesso dos invasores e iniciar uma investigação aprofundada. As primeiras declarações governamentais enfatizaram a gravidade da situação, classificando o ataque como um ato criminoso que atenta contra a segurança pública. Foi prometida uma apuração rigorosa para identificar os responsáveis, com a colaboração de órgãos como a Polícia Federal e o Centro de Tratamento e Resposta a Incidentes de Segurança Cibernética de Governo (CTIR Gov).
Como medidas imediatas, além da interrupção do envio de alertas falsos, os sistemas de segurança da Defesa Civil foram submetidos a uma auditoria completa e aprimorados com novas camadas de proteção. O governo reafirmou seu compromisso com a segurança cibernética de suas infraestruturas, garantindo que investimentos adicionais serão feitos em tecnologia e treinamento de pessoal. A comunicação oficial também se concentrou em orientar a população a desconsiderar os alertas falsos e a buscar informações apenas em canais oficiais e verificados, como os portais e redes sociais da Defesa Civil e veículos de imprensa confiáveis.
Impacto na confiança e o futuro da cibersegurança pública
O ataque, além dos danos técnicos e da confusão imediata, deixou uma cicatriz na confiança pública. A credibilidade dos sistemas de alerta é fundamental para a eficácia das ações de proteção civil. Para reconstruir essa confiança, o governo precisará não apenas reforçar suas defesas digitais, mas também ser transparente sobre as investigações e as soluções implementadas.
O episódio serve como um alerta severo sobre a crescente sofisticação das ameaças cibernéticas e a necessidade premente de uma estratégia nacional robusta de cibersegurança. Sistemas que gerenciam informações críticas e a segurança da população devem ser tratados com a mais alta prioridade, exigindo investimentos contínuos em tecnologia, profissionais qualificados e políticas de segurança adaptáveis. A cooperação entre diferentes níveis de governo, o setor privado e a sociedade civil será crucial para enfrentar os desafios de um cenário digital cada vez mais hostil e garantir que a tecnologia, em vez de ser uma vulnerabilidade, seja uma ferramenta eficaz na proteção dos cidadãos.
Este incidente sublinha que a segurança digital não é apenas uma questão técnica, mas uma componente essencial da segurança nacional e do bem-estar social. A resiliência contra ataques cibernéticos deve ser uma prioridade contínua para proteger não só os dados e sistemas, mas também a integridade das informações que orientam e protegem a vida dos brasileiros. A vigilância e a inovação serão as chaves para navegar neste novo panorama de ameaças, garantindo que os alertas de emergência cumpram sua missão primordial de salvar vidas e não sejam desviados para propósitos maliciosos.
Mantenha-se informado sobre este e outros temas cruciais que impactam a segurança e a vida em nossa região. No São José Mil Grau, você encontra análises aprofundadas, notícias atualizadas e o contexto completo que você precisa para entender os desafios e as soluções que moldam nosso dia a dia. Continue navegando em nosso portal para não perder nenhum detalhe e estar sempre um passo à frente!
Fonte: https://ndmais.com.br